

Étant un aficionados de la marque Paradox, cela faisait déjà quelques temps que je souhaitais faire un article détaillé à la compréhension d’un protocole radio d’alarme sans fil, ainsi qu’une mise en application avec des démonstrations d’attaques par rejeu / Replay Attack et des failles / vulnérabilités intrinsèques ainsi qu’un reverse engineering RF. Le choix du protocole Paradox est un parfait cas d’école, car finalement assez ancien sans être obsolète, tout en étant plutôt bien structuré et bien conçu. Excluant toute notion de saut de fréquence ni même de Rolling Code, l’étude de ce protocole outrepasse certaines problématiques apportant de facto, une compréhension simplifiée des systèmes d’alarme radio sans fil… Notons que le protocole radio Paradox Magellan a été introduit en 2004 avec le lancement de la gamme d’alarme Magellan 6060/6030 ou encore, l’extension radio RCV3 pour l’EVO 192 remplacée quelques années plus tard par le RTX3 toujours très appréciée. Distribué par ITESA dans toute la France, Paradox a eu de belles heures de gloire… S’en suivra la célébrissime Magellan 6250 que j’avais testée sur ce blog en janvier 2015…
- Présentation radio hack
- Étude du protocole radio Paradox | Rétro-ingénierie matérielle du DCTXP2 : analyse de l’architecture RF
- Dans les coulisses du protocole radio Paradox : Répétition, supervision, efficience énergétique et transmission…
- Découverte en détail du protocole radio Paradox (Analyse et démodulation d’un signal radio).
- Décryptons le fonctionnement des trames radio Paradox | Reverse engineering RF
- 1. À la découverte des trames radio Paradox Magellan avec le HackRF One et URH – Universal Radio Hacker
- 2. Structure générale d’une trame radio 868 MHz Paradox
- 3. Découverte de l’Encodage 3T
- Découverte du décodage/démodularisation des trames radio Paradox avec un HackRF One et Universal Radio Hacker.
- Découvrons les différentes contre-mesures de sécurité du protocole Paradox Magellan face aux tentatives de brouillage, de rejeu et de perturbation..
- Allons plus loin avec les attaques Replay Attack (rejeu de signaux en 868 MHz) de l’alarme Paradox avec HackRF One et Universal Radio Hacker.
- Conclusion : de la simplicité à la vulnérabilité, un sirop d’érable à la recette inchangée depuis 2004…
Test : découverte de l’alarme sans fil Magellan MG6250 certifiée « EN 50131 » du fabricant canadien Paradox Security qui aura également eu une très belle carrière. Pour clore les présentations, soulignons les gammes EVO-RTX3, MG5050 et MG5050+ qui se déploient encore fréquemment aux quatre coins du globe… Attention je suis fan de la marque ! Notons que la partie radio s’appuie sur la modulation OOK (On-Off Keying – modulation tout ou rien), s’appuyant sur la variation d’amplitude (ASK). Une modulation particulièrement simple avec des états 1 et 0 non chiffré, sans Rolling Code et faisant surtout abstraction à tout saut de fréquence… Un protocole se montrant incontestablement plus simple à dompter qu’un Jeweller Ajax s’appuyant sur la modulation à décalage de fréquence GFSK (Gaussian Frequency Shift Keying), incommensurablement plus complexe et bien plus résistant au brouillage, qu’une simple bascule d’amplitude comme OOK / ASK… Ça en fait des superlatifs ! Notons que si certains souhaitent un article dédié aux protocoles radio s’appuyant sur les sauts de fréquence et Rolling Code tels qu’Ajax, Hikvision, Dahua ou Visonic, n’hésitez pas à commenter cet article ou à m’écrire par mail.
Présentation radio hack
Pour ce dossier, je me suis focalisé sur les différentes trames radio de deux détecteurs d’ouvertures DCTXP2 avec comme récepteur, un RTX3 sur une EVO 192 ainsi qu’une MG 6250 de 2015 que j’ai déballée pour l’occasion ! L’ensemble des différentes trames RF ont été acquises depuis mon fidèle HackRF One avec une antenne classique accordée en ¼ onde pour l’occasion, soit d’une longueur utile de 8,64 cm. URH et SDR Console ont été utilisés en tant que logiciels, tout comme pour les attaques par Spoofing GPS que j’avais documentées dans un article dédié. Notons à titre informatif que les trames radio Paradox ne sont pas chiffrées/cryptées et que la démodulation du protocole est déjà connue depuis plusieurs années avec ses failles / vulnérabilités qui en découlent.
Découverte d’article :
Étude du protocole radio Paradox | Rétro-ingénierie matérielle du DCTXP2 : analyse de l’architecture RF
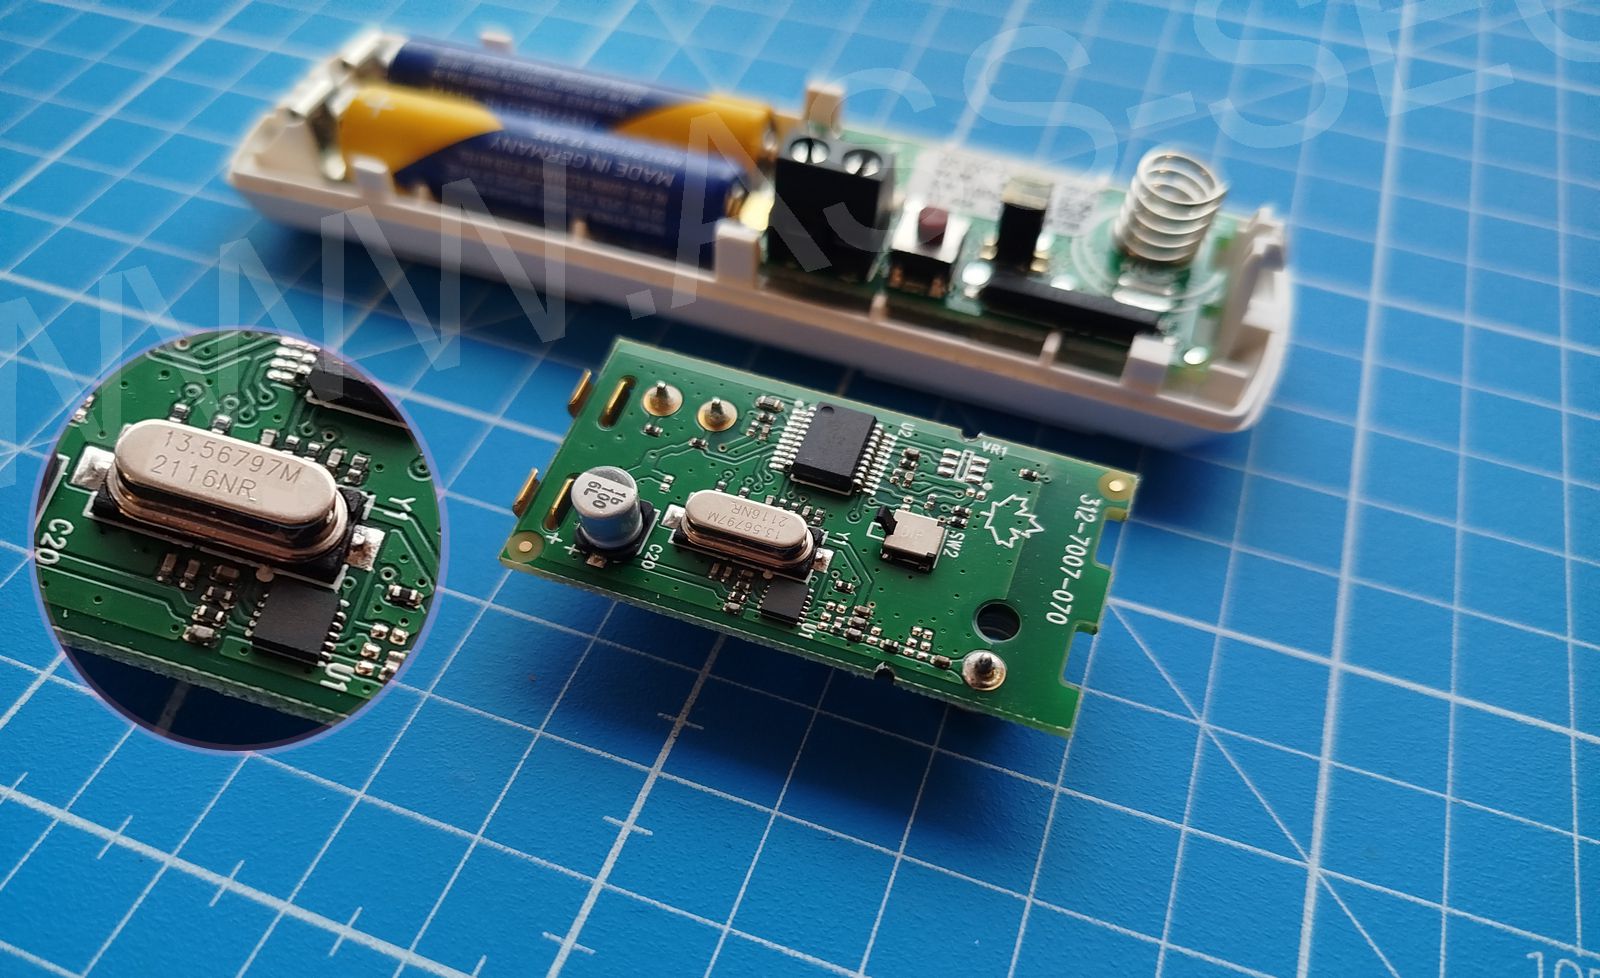
Pour le volet rétro-ingénierie matériel, il est à souligner que dans sa version 868 MHz, le détecteur DCTXP2 s’appuie sur un microcontrôleur Microchip PIC16LF1827 qui s’occupe de construire la trame radio. Celui-ci travaille sur une plage de tension comprise entre 1,8 V et 3,6 V, ce qui explique l’utilisation de deux uniques piles AA Alkaline dans ce détecteur vraiment peu énergivore… La partie émission RF s’appuie quant à elle sur un Melexis « TH72032 » ASK avec son quartz à 27,13594 MHz… Ces différents éléments nous démontre donc une et figée de 868,35008 MHz, confirmant de facto, l’impossibilité native d’avoir un saut de fréquence avec cette architecture matérielle dite mono-canal à bande étroite.
Notons pour le quartz (présent sur la photo) sa fréquence de 27,13594 MHz. Étant une valeur très intéressante, car l’émetteur RF Melexis TH72032 présent dans notre détecteur d’ouverture DCTXP2 utilise une multiplication de fréquence pour générer sa fréquence porteuse RF (quartz 27,13594 MHz × 32, soit 868,35008 MHz, tiens tiens..😊). La fréquence obtenue est donc exactement 868,35 MHz, ce qui est cohérent avec la bande radio 868 MHz utilisée par cet émetteur et, de surcroît, toute la gamme radio du fabricant.
Dans les coulisses du protocole radio Paradox : Répétition, supervision, efficience énergétique et transmission…
Sans surprise, l’observation des événements émanant de notre détecteur d’ouverture (ouvert / fermé / sabotage) sont envoyés sur la fréquence fixe de 868,35008 MHz que nous avons découverte précédemment… Pour garantir l’envoi et l’intégrité de ces différentes trames radio contenant les événements, le signal est répété 6 à 8 fois (avec de courtes pauses entre les envois d’environ 600 ms étant variable), multipliant les chances que la trame radio soit bien transmise au récepteur (RTX3 ou à notre centrale d’alarme MG 6250). Notons toutefois que si une trame est perdue à cause d’une interférence, comme le protocole Somfy qui joue parfois quelques tours sur la fréquence identique de Paradox (868,3 MHz), les trames radio suivantes auront donc plus de chance de passer, même si celles-ci sont envoyées sur un intervalle de temps assez réduit… Ces différents envois (6 à 8 fois) permettent justement de contrer les perturbations temporaires mais en rien, d’être une sécurité face au brouillage…
Stipulons toutefois qu’aucun contrôle de la bonne réception n’est effectué et que le détecteur n’attend aucune réponse de la centrale… Ainsi, si la trame n’est pas passée, le détecteur ne recommencera pas l’envoi d’un nouveau cycle de 6/8 envois… C’est un protocole fire-and-forget (envoyer et oublier, sans vérification)…. Attention, je me dois toutefois d’être impartial et de stipuler qu’il existe quelques exceptions à cette règle avec certains périphériques bidirectionnels chez Paradox comme : le module relais « 2WPGM », la gamme de sirènes (SR 150, SR 130, SR 120) ou encore les télécommandes qui permettent de bénéficier d’un accusé de réception à chaque message envoyé, avec cette lenteur caractéristique typique de ce côté « bidirectionnel »… La partie détection, par contre, reste elle totalement monodirectionnelle.
Découverte en détail du protocole radio Paradox (Analyse et démodulation d’un signal radio).
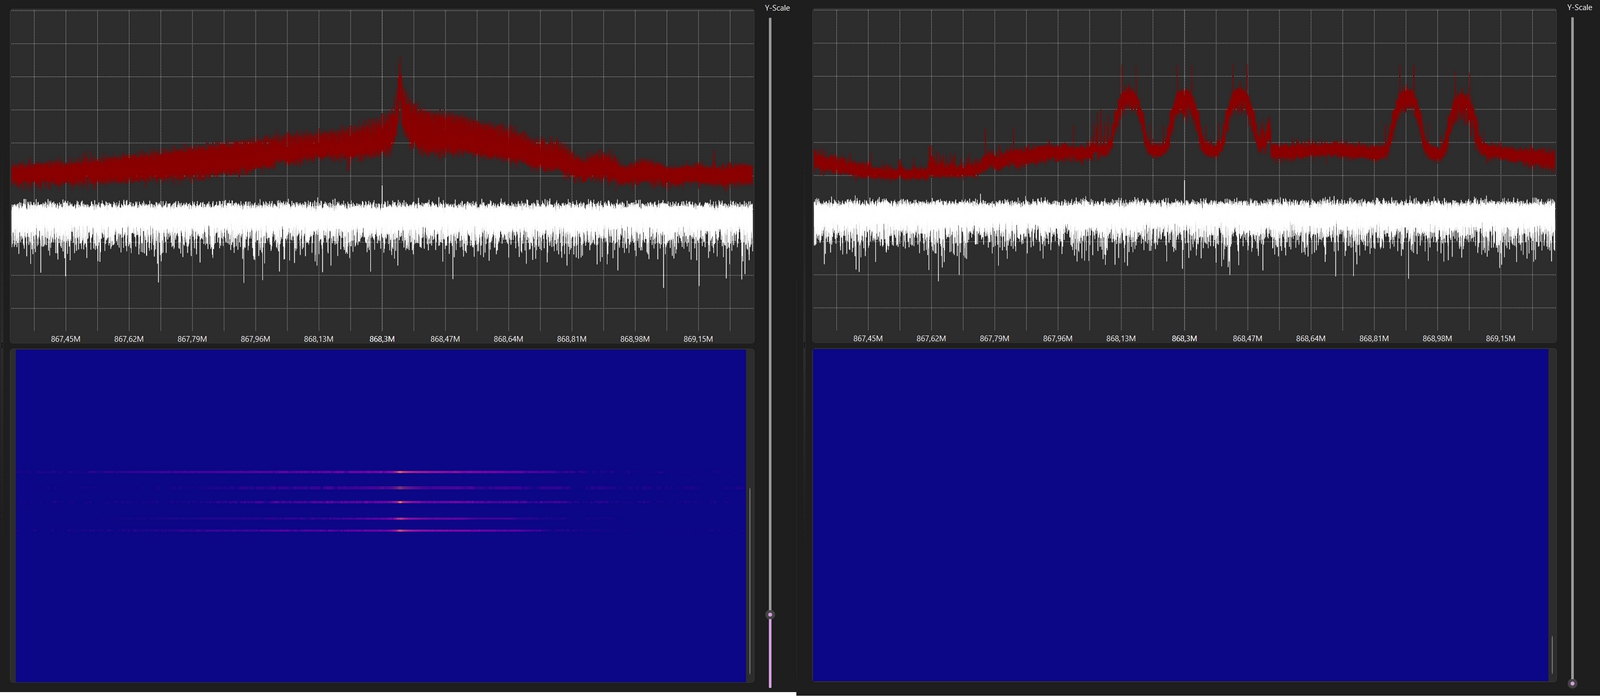
Comparaison entre le protocole Paradox à gauche et Ajax, que l’on retrouve à droite. Notons que la porteuse reste fixe sur 868,3 MHz pour Paradox, tandis qu’Ajax s’appuie sur un étalement de spectre avec des sauts de fréquence parfaitement visibles. Moyens utilisés : HackRF One et Universal Radio Hacker pour le traitement logiciel.
Soulignons que la conception de ce protocole vulnérable fait que les trames sont volontairement minimalistes, dans le but d’optimiser drastiquement la gestion de l’énergie en envoyant le moins de bits possible au quotidien… À ce sujet, Paradox est indétrônable avec l’usage de deux piles alcalines AA offrant environ 4 ans d’autonomie là ou la concurrence s’appuie sur du Lithium. Pour clore cette présentation simplifiée des fonctionnalités du protocole radio Paradox, stipulons l’envoi des trames périodiques de supervision (check-in) qui permettent au détecteur (émetteur) de se signaler au récepteur (la centrale d’alarme ou le récepteur radio RTX3). Si aucun signal n’arrive dans ce délai (détecteur HS, pile HS, problème de portée), la centrale génère un « Supervision Trouble » (perte de supervision) dans la foulée, qui peut être traité en alarme, selon la programmation faite dans BabyWare.
Indispensable, l’information « batterie basse » est quant à elle transmise soit par un code d’événement spécifique « Low Battery », soit signalée pendant les check-ins tout simplement. Notons que ces différentes trames de gestion de la supervision peuvent être paramétrées toutes les 24 heures (par défaut) ou toutes les 80 minutes… Une supervision envoyée toutes les 80 minutes représente environ 18 transmissions radio supplémentaires par jour, soit 540 transmissions mensuelles. À titre de comparaison, un détecteur générant 10 événements radio quotidiens (ouverture, fermeture de porte) produirait environ 300 transmissions supplémentaires aux 540 transmissions mensuelles citées ci-dessus. La supervision représente donc un volume de transmissions non négligeable et participe nécessairement à la consommation énergétique du détecteur… Équilibre sécurité/confort comme souvent…
Décryptons le fonctionnement des trames radio Paradox | Reverse engineering RF
| Caractéristique du protocole | Valeur | Remarque(s) |
| Modulation | OOK (ASK) on-off keying | La modulation tout ou rien est la forme la plus simple de modulation par déplacement d’amplitude. |
| Fréquence | 868,35008 MHz | Fréquence fixe définie par le quartz s’appuyant sur la fréquence 27,13594 MHz multipliée par 32, soit 868,35008 MHz. |
| Chiffrement | Absent | La démodulation du protocole nous montre clairement que tout est en clair… |
| Structure | Statique | Tout est identifiable et surtout prévisible. |
| Rolling Code | Absent | Porteuse fixe avec trame radio identiques jouées plusieurs fois. |
| Saut de fréquence | Non | Protocole trop ancien. |
| Gestion de la batterie faible | Oui | Envois d’un code événement en cas de seuil critique |
| Gestion du brouillage | Oui | Par dépassement du niveau de bruit. |
| Supervision | Oui | Toutes les 24H ou 80 minutes à définir dans la programmation. |
Il est temps de rentrer dans le vif du sujet et d’étudier en détail l’ensemble du protocole radio Paradox. Afin de simplifier la lecture et la compréhension de celui-ci, j’ai préféré le diviser en plusieurs sous-chapitres afin de pouvoir revenir en toute simplicité sur une information. Dans cet article Il convient toutefois de distinguer trois notions essentielles sur ce protocole qui mérite qu’on s’y intéresse :
1. À la découverte des trames radio Paradox Magellan avec le HackRF One et URH – Universal Radio Hacker
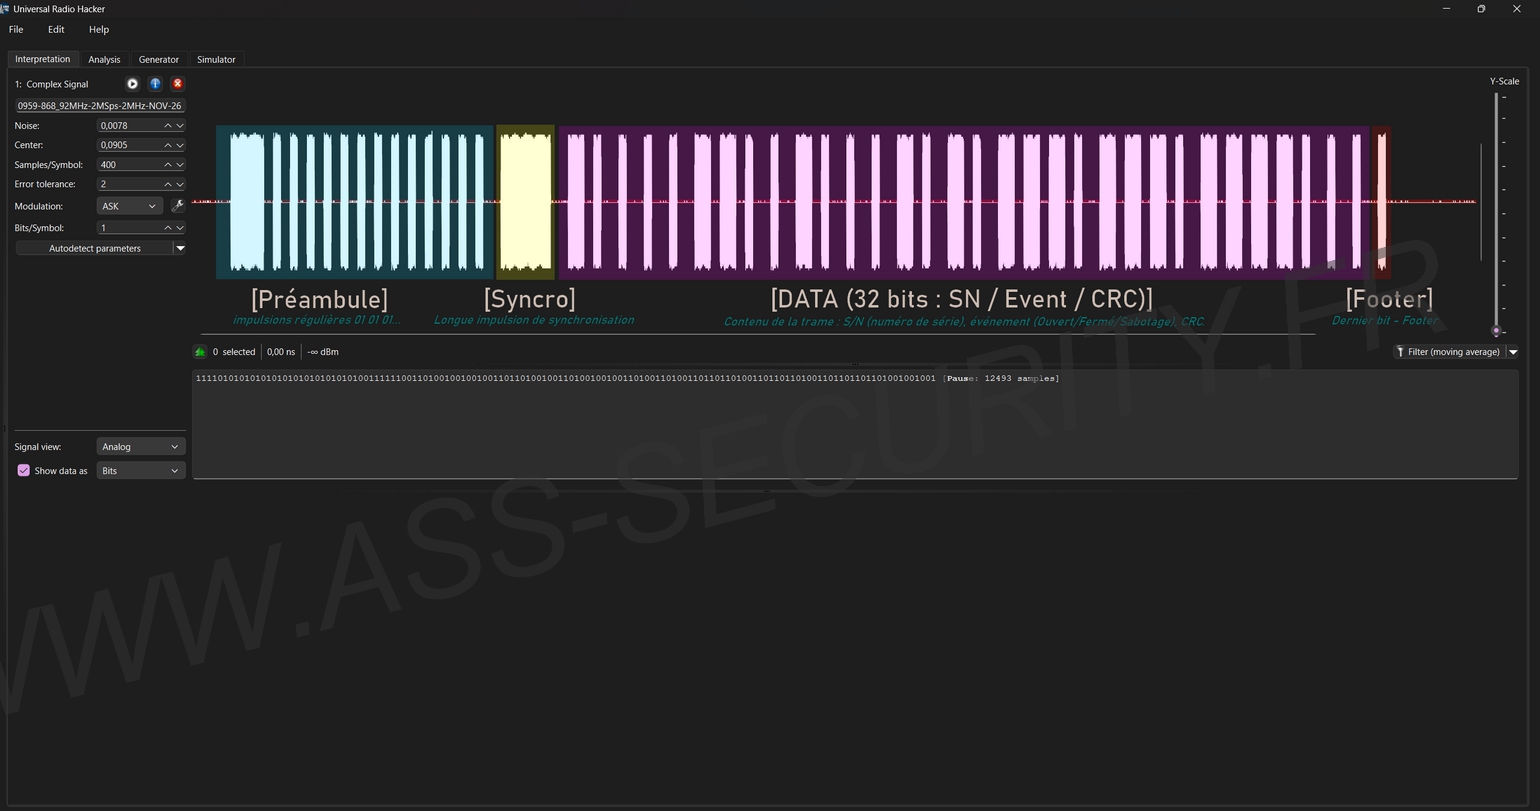
Chaque trame radio envoyée par l’émetteur (notre détecteur d’ouverture DCTXP2 ou détecteur infrarouge PM2DP) dure environ 25 à 27 ms, avec entre deux envois des 6 à 8 trames, un silence d’environ 600 millisecondes. Ce qui nous ramène à une émission radiofréquence complète d’environ 5 secondes en cas d’événement, apportant en cas de collision ou de perturbation l’envoi d’au moins une des trames radio en destination du récepteur. Notons qu’une collision ou une perturbation n’est pas toujours un brouillage volontaire et malveillant. En environnement Paradox, il arrivait que les produits Somfy étant sur la fréquence 868,3 MHz interfèrent grandement. Un cas connu des installateurs d’alarme et distributeurs de produits Paradox. Notons que l’absence de validation des trames par le récepteur est évidemment vite préjudiciable lorsque les avaries se présentent par l’absence de liaison bidirectionnelle (hormis pour les télécommandes radio REM 25, REM 2…). Dans ce billet de blog, nous pouvons remarquer qu’une trame radio Paradox se décompose en trois parties distinctes. Nous allons donc comprendre sa composition en détail avec une des différents segments. Par la suite, je vous propose une démodulation du protocole soit anglicisé de Reverse Engineering RF.
2. Structure générale d’une trame radio 868 MHz Paradox
| Partie | Rôle | Durée |
| 1- Préambule/Syncro | Synchronisation avec le récepteur | ≈ 6,5 ms |
| 2- Les 32 bits de données | Numéro de série + évènement (s) + CRC | ≈ 19,2 ms |
| 3- Footer | Fin de trame | ≈ 0,2 ms |
| 4- Silence | Pause entre la répétition des trames radio (6 à 8 fois) | ≈ 400–600 ms |
1- [Preambule / Synchronisation]
Le préambule est le départ de la trame radio. Cela va donc permettre au récepteur (RTX3 ou notre Magellan) de détecter qu’une trame arrive et de se caler correctement sur le rythme des bits. Notre centrale est donc réveillée et en attente de manière impatiente de la suite de la transmission (en alarme, en sabotage par le capot ouvert, fermé ou en pile faible…). À ce moment-là, nous sommes en début de transmission avec une durée du préambule d’environ 6,5 ms.
2- [Les 32 bits de données]
Il s’agit de la partie la plus intéressante mais toutefois, assez simple car volontairement minimaliste comme nous l’avons vu précédemment. Nous n’envoyons pas un Boeing E-3 Sentry AWACS en reconnaissance mais plutôt un ULM pendulaire… ! Sur la trame complète de 32 bits, nous commençons avec les bits 1 à 16, qui implémente le numéro série identifiant le produit… Nous le verrons plus loin lorsque nous décoderons entièrement le protocole et retrouverons donc ce numéro de série (SN) dans la démodulation et sur l’étiquette produit. La suite sur les bits 17 à 24 est bien sûr le code événement (ouvert, fermé, Tamper/sabotage…), s’ensuit enfin sur la dernière partie (25 à 32 bits) le contrôle d’intégrité (CRC). Le CRC se base sur un calcul des deux côtés (émetteur + récepteur) afin de savoir si la transmission est ok. Attention, ce n’est ni un Rolling code, ni un chiffrement ni une signature secrète ! N’importe qui connaissant la formule peut recalculer le CRC (et forger une trame valide)…. Le CRC est donc un code de contrôle qui permet de savoir si la trame reçue est complète et non altérée par un problème de transmission (portée très lointaine, brouillage, perturbation)…
3- [Footer]
Il s’agit d’une impulsion de fin, juste après les 32 bits de données. Elle marque la fin de l’émission de la trame et est sans intérêt dans le cas d’une démodulation de la trame radio. Dans notre cas, nous pouvons l’oublier pour cet article.
4. Codes d’événements
| Code implémenté | Signification |
| 0x10 | Fermé (Porte fermé par ex.) |
| 0x11 | Ouvert (Porte ouverte par ex.) |
| 0x12 | Fermé + Sabotage |
| 0x13 | Ouvert + Sabotage |
3. Découverte de l’Encodage 3T
Pour finir cette partie découverte, revenons sur les fondamentaux. Comme vu précédemment, il s’agit d’une modulation OOK (On-Off Keying), qui fonctionne de manière très simple par variation de l’amplitude et de sa durée. L’encodage utilisé s’appelle le 3T – Encodage PWM, qui est assez simple à comprendre après avoir passer quelques instants à comprendre ses grands principes, puisqu’il s’agit simplement d’un envoi de la porteuse sur une amplitude et une durée spécifiques afin de recréer des 1 et des 0 qui constituent la trame radio. Notons qu’il s’agit d’un encodage par largeur d’impulsion. Le « T » désigne une durée élémentaire de référence, avec des durées d’impulsions et des silences entre les impulsions, comme nous le voyons largement dans les différentes captures. De manière très générique, sans traiter spécifiquement le protocole Paradox, nous pouvons avoir un état représenté par une impulsion courte, un autre état représenté par une impulsion plus longue, ou simplement des combinaisons d’impulsions et de silences dont la durée dépendrait du bit transmis… Voici un petit schéma qui représente l’envoi du bit 0 et du bit 1 avec les différents temps en microsecondes.
3.1. Encodage 3T : comprendre la représentation des bits
Plus simplement, imaginons que l’émetteur radio, ici le détecteur d’ouverture Paradox, possède un interrupteur : ON (émission de la porteuse radio), OFF pas d’émission de la porteuse radio, elle n’émet plus. Pour transmettre un bit 0 parmi les centaines de bits qui constituent une trame, l’émetteur émet pendant 400 microsecondes (2T) puis coupe l’émission pendant 200 microsecondes (1T) pour un total d’émission de 600 µs (3T). Pourquoi parle-t-on de 3T ? La durée élémentaire T vaut 200 µs. Émission de la porteuse radio = deux T, soit 400 µs. Pas d’émission = 1T, soit 200 µs. Total = 3T, soit 600 µs.
À retenir également
T indique la durée, tandis que ON et OFF indiquent l’état du signal. On peut donc avoir aussi bien 2T en ON qu’en OFF.
- 1T de silence = 200 µs sans émission radio.
- 2T de silence = 400 µs sans émission radio.
- 2T de HIGH = 400 µs avec émission radio.
Et pour générer un bit 1 ? C’est l’inverse : 200 µs ON + 400 µs OFF. Émission RF pendant 200 microsecondes (1T). Elle coupe l’émission pendant 400 microsecondes (2T). La durée totale reste identique : 600 µs (3T).
À retenir en conclusion
La génération d’un bit 0 ou 1 dure dans les deux cas de figure 600 µs, ni plus ni moins. C’est la répartition entre radio allumée et radio éteinte qui permet de les différencier. Chaque bit dure donc 3T, et c’est la répartition du temps entre ON et OFF qui permet de distinguer le 0 du 1. Une fois ce principe compris, tout s’éclaire !
Découverte du décodage/démodularisation des trames radio Paradox avec un HackRF One et Universal Radio Hacker.
Il est donc temps de décoder/démoduler notre trame radio Paradox après avoir vu les différentes composantes de celle-ci. Notons que les 8 répétitions de trames sont évidemment supprimées puisque identiques sur tout point. Nous allons donc nous focaliser uniquement sur une trame exclusive d’ouverture ainsi que de sabotage (Tamper). En binaire, notre trame radio nous donne une suite de bits composée de 0 et de 1, peu parlante. Pour commencer cette démodulation, supprimons donc le préambule et la syncro de cette trame qui n’est pas le cœur de la trame que nous souhaitons démoduler. Celui-ci n’est pas trop compliqué à trouver, car répétitif entre les différentes trames, que ce soit sur la durée ou les bits… En agrandissant la photo, nous pouvons voir plus bas les différents bits (0/1) qui composent la trame radio.
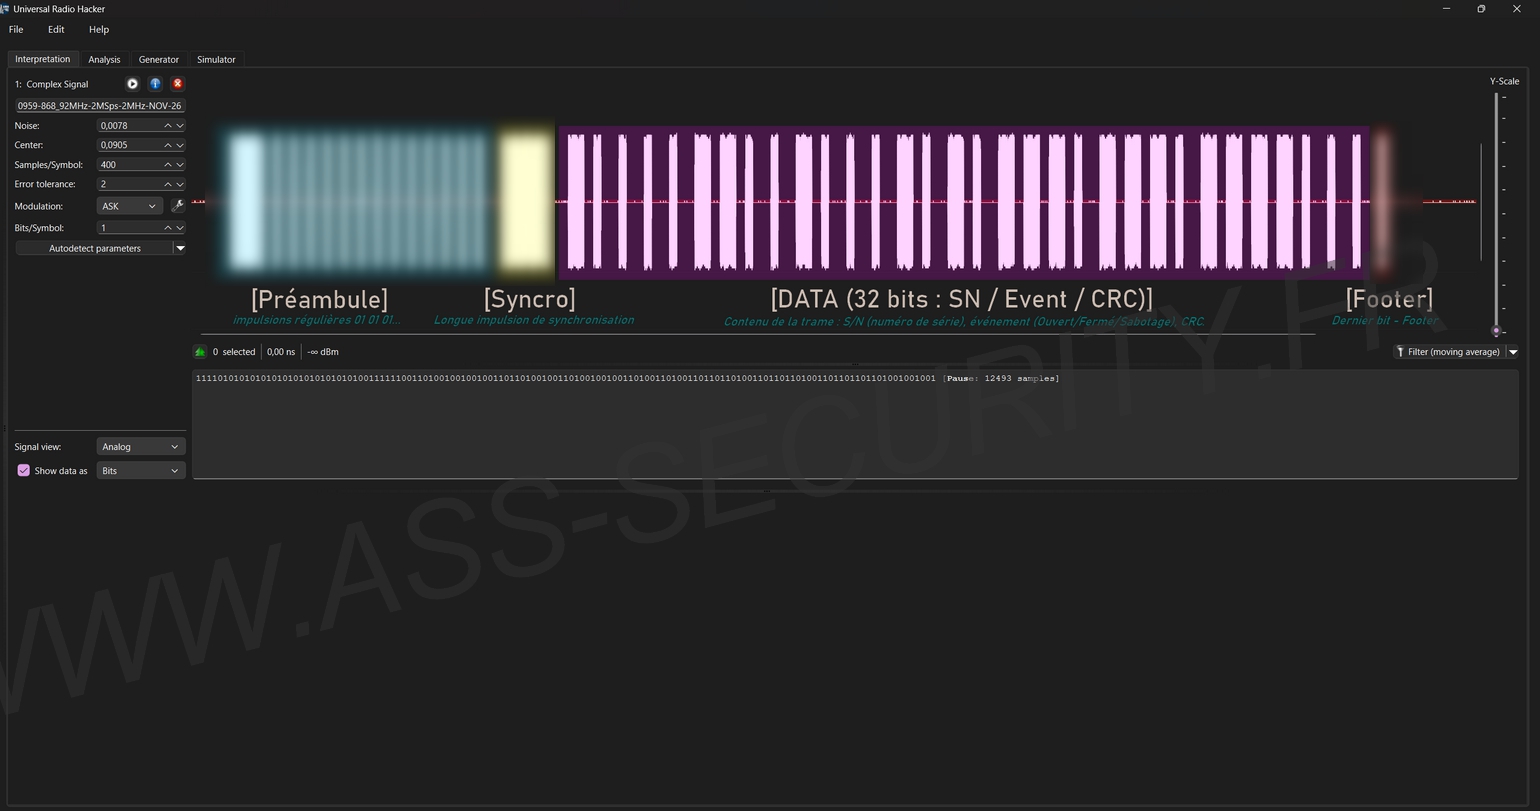
Sur cette capture, nous pouvons distinguer le préambule ainsi que le signal de synchronisation (SYNC), volontairement floutés. Après quelques recherches, nous pouvons les isoler afin de ne conserver que la trame de données à décoder.
Nous nous retrouvons donc avec les données brutes en binaire, avec cette suite de 1 et de zéros qui n’est toujours pas très parlante. Pour aller plus loin dans la démodulation du protocole Paradox, nous allons donc regrouper par séries de 3 la trame radio de 32 bits. Chaque bit Paradox dure 3 temps, comme nous l’avons vu précédemment… Ce regroupement entre 3 temps (110 par exemple) est comme vu précédemment, un regroupement de 3 bits pour former un seul. C’est donc pour ça que pour avoir un bit = à 0, ce sera le regroupement 110 et pour un bit 1 vers le haut, ce sera cette fois-ci 100. Chaque paquet est donc converti à 0 ou 1. Notons que si l’on regroupe par 2, par 4 ou qu’on aurait omis de retirer le préambule, notre trame serait inexploitable. J’ai dû m’y reprendre à plusieurs fois au début. Toutefois, le logiciel URH permet de très bien décomposer la trame en toute simplicité… Merci la SDR ! Voici donc les données.
Données initiales : 110110110100100110100110110110100110110100100110100110110110100110110110110110100100100100100100Conversion des données en 3T en regroupant par 3 bits comme vu précédemment. Ce qui nous donne une suite binaire nettement plus petite
[110] = 0 [110] = 0 [110] = 0 [100] = 1 [100] = 1 [110] = 0 etc.
00011010 00100110 10001000 00111111
Puis réalisons la conversion en hexadécimal, qui va nous permettre d’exploiter entièrement la trame radio…
Suite en binaire avec regroupement par 3 : 00011010 00100110 10001000 00111111
Conversion en hexadécimal : 1A 26 88 3F
Il est temps d’y voir vraiment plus clair… Nous y sommes presque ! Effectuons un bit de la conversion hexadécimale précédemment obtenue. Notons que pour un bit reverse, nous pouvons le faire à la main ou avec des outils comme « Reverse bits tool ».
Reverse bit : 58 64 11Nous sommes donc très proches du but, même si cela reste pour l’instant peu parlant. Je ne veux pas vous perdre, alors récapitulons. La chaîne de base en bits (la chaîne de 32 bits sur la capture) a été réduite et regroupée par groupes de 3 bits. Les octets 100 et 101… Ce qui nous donne une suite de 1 et de 0 que nous pouvons convertir en hexadécimal. Nous effectuons ensuite un bit reverse et prenons le résultat :
58 64 11Ce qui ne nous parle pas encore… Mais bon sang, bien sûr que si, nous y sommes ! Il nous reste une dernière conversion en décimal. Promis c’est la dernière !
58 64 11 que l’on va convertir en décimal, ce qui nous donne :
58 hex → 88
64 hex → 100
11 hex → non converti, car l'événement se lit tel quel, on n'y touche pas.
Ce qui nous donne tout simplement notre tant recherché numéro de série (S/N) ainsi que notre événement.
SN = 100088
Event = 0x11 = Open
Voilà, nous avons donc notre numéro de série qui apparaît :
SN = (octet haut)(octet bas) = 100 088
Et notre troisième octet, le 11, qui correspond à 11 Open, soit le détecteur ouvert.
Sans repartir dans le détail d’une démodulation complète, voici cette même trame avec cette fois, un retour à la normal d’un sabotage (CloseEvent).
Étape 1. Hex : 1A 26 08 89
Étape 2. Reverse : 58 64 10
Étape 3. Conversion en décimale 88 100 10
Étape 4. Remettons dans l'ordre pour avoir le SN : 100088 et l’événement (10)
SN = 100088 avec l’Event = 0x10, qui est égal à CloseEvent… Soit comme toujours, notre numéro de série Paradox Magellan SN100088 et surtout, l’événement Event 0x10 = Close, correspondant à la fermeture du contact de sabotage (Tamper). Notons que l’ouverture du Tamper (sabotage) produit une trame distincte, dont le code d’événement se décode en 0x92. Il s’agit d’un code non documenté, qui ne correspond pas à la logique du code 0x13 (Open + Tamper) précédemment trouvé. Très étonnant ! Je ne sais pas pourquoi. Je n’ai pas approfondi davantage le sujet.
Découvrons les différentes contre-mesures de sécurité du protocole Paradox Magellan face aux tentatives de brouillage, de rejeu et de perturbation..
Ce protocole radio se base sur des solutions très simples, presque archaïques, mais ultra fiables au quotidien. La répétition de la trame plusieurs fois permet d’outrepasser assez facilement les perturbations environnantes, comme par exemple un équipement sur la même fréquence. Ce cas est concret avec par exemple, la marque Somfy apportant parfois quelques contrariétés aux équipements Paradox Magellan, basés également sur la fréquence 868,3 MHz. Disponible en 433 et 868 MHz au choix selon les marchés, il n’a jamais été défini d’utiliser ces deux bandes dans un unique périphérique (deux chips, un 433 MHz + un 868 MHz) pour la redondance, à la manière du fabricant Daitem. Pourtant, cet usage apporte une certaine résilience face au brouillage volontaire ou non, même si soulignons-le, le 433 MHz reste la « bande poubelle », avec une exploitation de cette dernière trop forte, bien que la 868 MHz devienne également particulièrement plébiscité. Soulignons enfin la présence du volet « bidirectionnel » uniquement sur les sirènes (SR-130 – SR-150) et télécommandes (REM-2, REM-25…), qui permettent une validation de la centrale vers l’équipement fiabilisant l’envoi des trames radio RF. Toutefois, ce volet n’est pas pris en compte par les périphériques de détection restant sur une répétition de trames radio pour transmettre les messages. En effet, l’absence d’ACK (Acknowledgement), autrement dit d’un accusé de réception envoyé par le récepteur pour dire, en gros : « J’ai bien reçu ta trame. » est quand même dommageable…
Allons plus loin avec les attaques Replay Attack (rejeu de signaux en 868 MHz) de l’alarme Paradox avec HackRF One et Universal Radio Hacker.
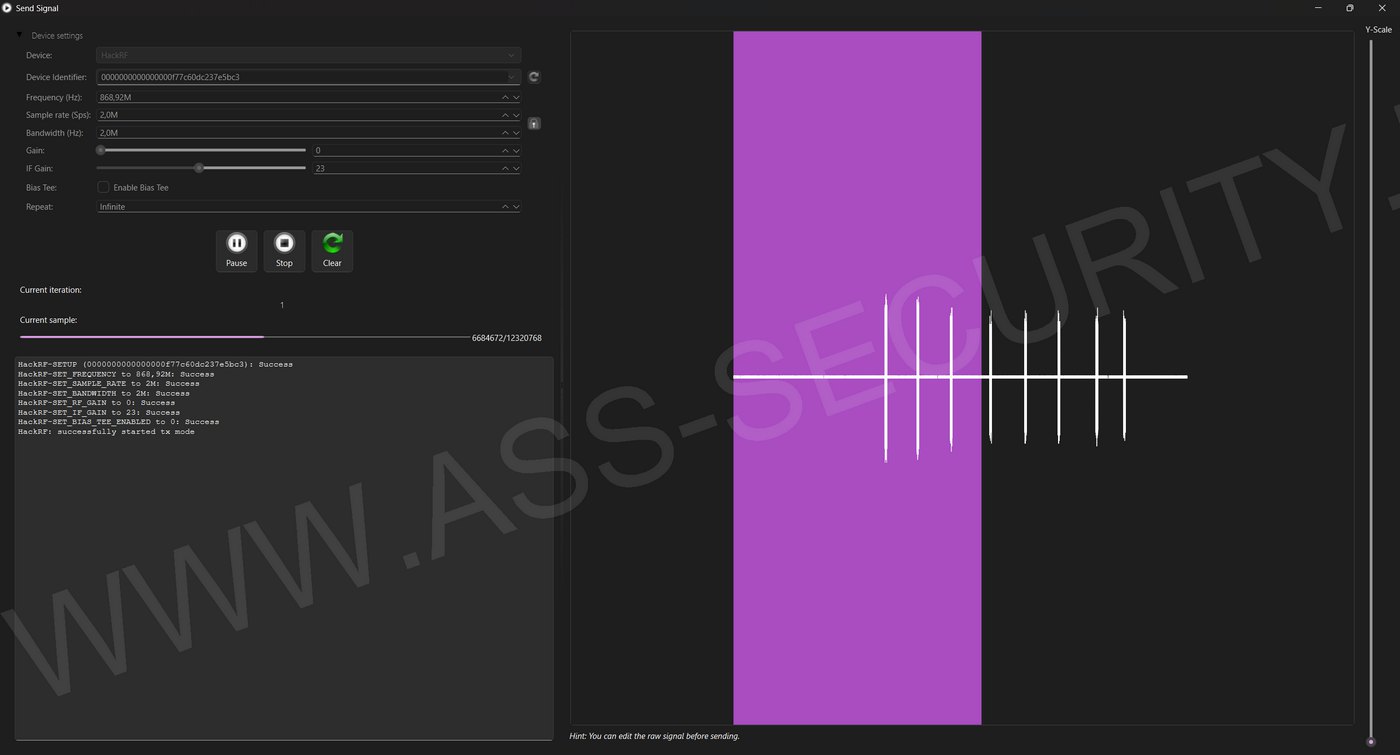
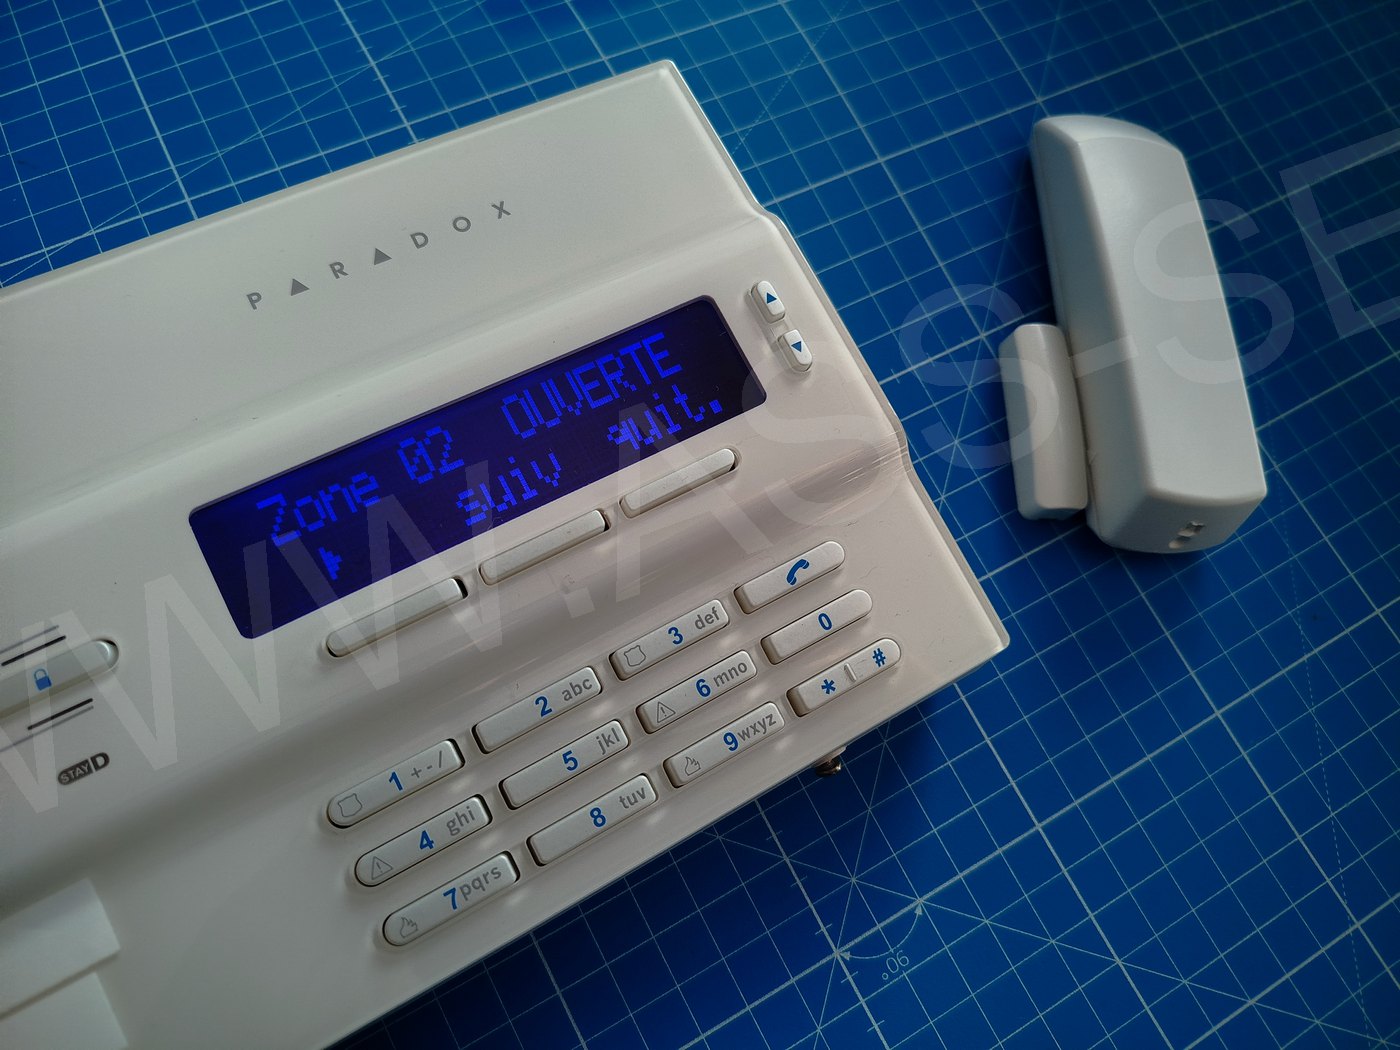
Pour rappel, les attaques par rejeu « Replay Attack » consistent à intercepter une trame radio originale (ouverture d’une porte, fermeture, armement à la télécommande ou désarmement) et à la rejouer afin de tromper le système d’alarme en lui faisant croire à une situation réelle (porte ouverte, fermée, etc.). De nos jours, les systèmes d’alarme actuels et même les différents automatismes (porte de garage, portail…) possèdent des contre-mesures afin justement de contrer ces attaques illégitimes, bien que légitimes aux yeux du récepteur… Dans notre cas, il est très facile de renvoyer une trame d’ouverture ou de fermeture de notre contact DCTXP2 avec notre HackRF One. Il s’agit donc d’une attaque par Replay Attack soit une réplication de signaux se faisant en toute simplicité, du fait de l’absence de contre-mesure. Notre récepteur (l’EVO 192 et son RTX3, ainsi que notre Magellan 6250) accepte sans aucune difficulté cette trame radio « pseudo-légitime ».
C’était bien sûr sans surprise… À ce petit jeu, une Ajax ou AX Pro Hikvision aurait bien évidemment ignoré notre trame radio pour deux raisons. La première est le Frequency Hopping (saut de fréquence) pseudo-aléatoire qui, pour moi, est impossible à prédire sans décryptage du protocole… Je dis bien « décryptage » car, par exemple, le protocole Jeweller d’Ajax est chiffré en AES 128 bits, là où celui de Paradox n’est pas du tout chiffré, mais simplement encodé et donc facilement décodable comme nous l’avons découvert… Dans un protocole s’appuyant sur un saut de fréquence, la centrale attend une trame radio d’un détecteur qui sera jouée sur une fréquence alternée (868,1 MHz, 868,5 MHz, 868,4 MHz, etc.). Notons aussi le Rolling Code, qui lui est plus facilement manipulable mais combiné au saut de fréquence, c’est mission impossible pour moi, je démissionne… La Paradox est académiquement très intéressante pour la compréhension des attaques par rejeu / Replay Attack. Ses lacunes en font un très bon cas d’école et son grand âge associé à sa fiabilité légendaire, fait que nous allouons un certain respect.
| Mécanisme | Présentation | Présent chez Paradox ? |
| Rolling code (compteur) | Empêche de rejouer une ancienne trame RF (utilisé dans l’automobile, les télécommandes de portails, automatismes…). | Non |
| Challenge-Response | Défi aléatoire + réponse cryptée | Non |
| Frequency Hopping | Changement de fréquence pendant l’envoi d’une même trame. | Non |
| Chiffrement | Rend la trame illisible et son décodage impossible (très compliqué) – Présent chez Ajax, Hikvision, Visonic…). | Non |
Conclusion : de la simplicité à la vulnérabilité, un sirop d’érable à la recette inchangée depuis 2004…
Comme nous avons pu le voir, le protocole radio Paradox est nativement bien conçu et particulièrement simple à appréhender grâce à la modulation OOK, rendant ce protocole quasi académique, qui pourrait presque faire l’objet d’un sujet d’examen. La simplicité des trames radio émises, associée à l’absence de heartbeat quasi-constant (toutes les 80 min ou 24h uniquement) permet de vérifier la présence des détecteurs, avec un esprit fort d’optimiser drastiquement les autonomies tout en apportant cette simplicité pour ne pas dire rusticité, qui finalement est particulièrement appréciable. La partie sécurité est certes assez dépassée sur la partie rejeu, tout comme le décodage / reverse-engineering du protocole qui n’aura pas été bien compliqué… À noter qu’au début des années 2000, les attaques sur les protocoles radio étaient absolument marginales et nécessitaient du matériel professionnel, très loin de la radio logicielle (SDR), qui a démocratisé et simplifié la manipulation des ondes radio. Autant dire que les fabricants misaient bien plus sur la fiabilité et la simplicité d’un protocole plutôt que sur sa sophistication face aux attaques par rejeu qui étaient quasi-inexistantes…
J’ai particulièrement apprécié la conception du protocole, qui est facile à appréhender et nous permet vraiment de découvrir en détail le fonctionnement d’une trame radio d’alarme. D’ailleurs, ce schéma n’est pas sans rappeler un certain protocole PowerCode de la célèbre marque Visonic, équipant nativement la gamme d’alarmes PowerMax. Un protocole radio sur 36 bits qui a été initié en 1998 et aura tiré sa révérence en 2019 après plus de 20 ans de bons et loyaux services… À noter depuis peu l’arrivée du nouveau protocole radio, qui s’appuie enfin sur des contre-mesures de sécurité comme le rolling code et le saut de fréquence. Toutefois, il concerne pour l’instant exclusivement la nouvelle gamme radio, venant en complément de l’ancienne. Cette gamme est exclusivement dédiée aux nouveaux Hub et, à ce jour, il n’est pas prévu de déclinaison pour remplacer le RTX3 de Paradox EVO ou de la gamme MG5050…